Как определить границы информационной системы
От границ информационной системы зависит всё остальное: класс системы, аттестация и требования к защите. Отдельной статьи о границах в законе нет. Требование сформулировано иначе: при разработке системы защиты нужны структурная и логическая схемы, и в них показывают физические и логические границы. Ниже четыре вопроса и пять схем из практики.
Что такое информационная система
Информационная система: данные, техника, программы и сеть, которые вместе обрабатывают эти данные. Граница проходит вокруг всех четырёх элементов.
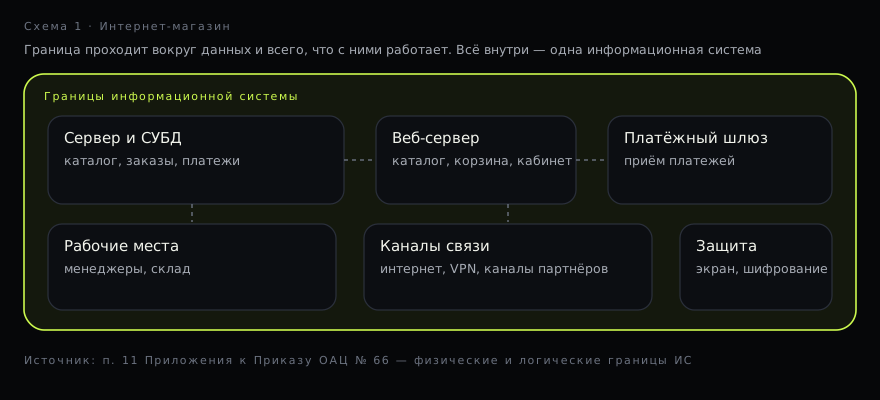
Несколько узнаваемых примеров:
- Интернет-магазин с базой клиентов, заказами и платежами.
- 1С:Бухгалтерия в офисе, где хранятся документы организации и данные сотрудников.
- Облачный Битрикс у провайдера, где живёт сайт и CRM.
- Кадровый портал с личными делами работников.
Что не подпадает под требования
Границы проще поставить, если сначала убрать то, что требований не порождает.
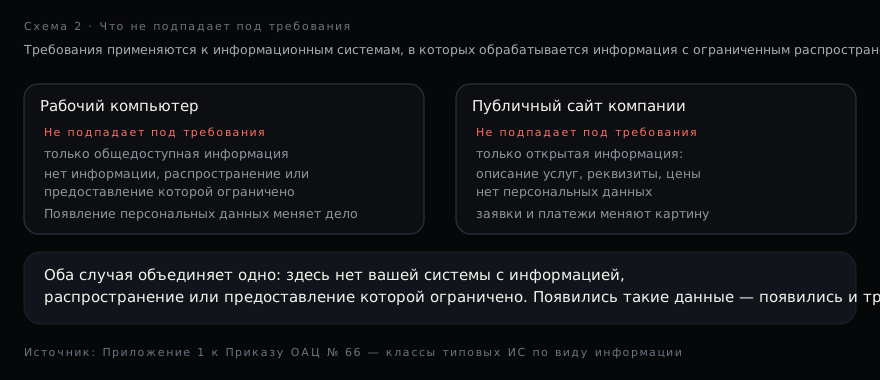
Два случая, на которых чаще всего ошибаются:
- Рабочий компьютер. Требования к защите распространяются на системы, где обрабатывается информация, распространение и (или) предоставление которой ограничено (ст. 17 Закона № 455-З: персональные данные, коммерческая тайна, служебная информация и др.). Пока в системе нет такой информации, требований нет. Как только она появляется, система начинает подпадать под требования.
- Публичный сайт компании. Витрина с описанием услуг и реквизитами работает только с открытой информацией, требований к ней нет. Как только на сайте появляются заявки с контактами, личные кабинеты или оплата, к нему начинают предъявлять требования.
Отдельно: персональные данные остаются персональными данными, даже если субъект разрешил их публикацию («общедоступные ПД» по Закону № 99-З). Такие данные всё равно входят в перечень ст. 17.
Во всех этих случаях нет вашей системы с информацией, распространение или предоставление которой ограничено. Как только такие данные появляются, начинают действовать требования.
Как определить границу: четыре вопроса
Ответьте на четыре вопроса и определите границу ИС.
- Какие данные обрабатываются и на каком основании распространение или предоставление их ограничено? От этого зависит, попадаете ли вы под требования.
- Какие активы участвуют в обработке: серверы, рабочие места, сетевое оборудование, облачные ресурсы. Всё это активы системы.
- Какие каналы связи есть: внутренние, внешние, открытые. Открытый канал меняет класс системы.
- Что система делает с внешними потоками: принимает, отдаёт, обменивается. Это определяет, есть ли у вас внешний информационный поток.
Ответы на эти вопросы становятся материалом для структурной и логической схем, которые разрабатывают при создании системы защиты информации.
А если системы связаны
Часто спрашивают: если 1С и облачный Битрикс работают вместе, это одна система или две? Это две системы, даже если данные между ними синхронизируются.
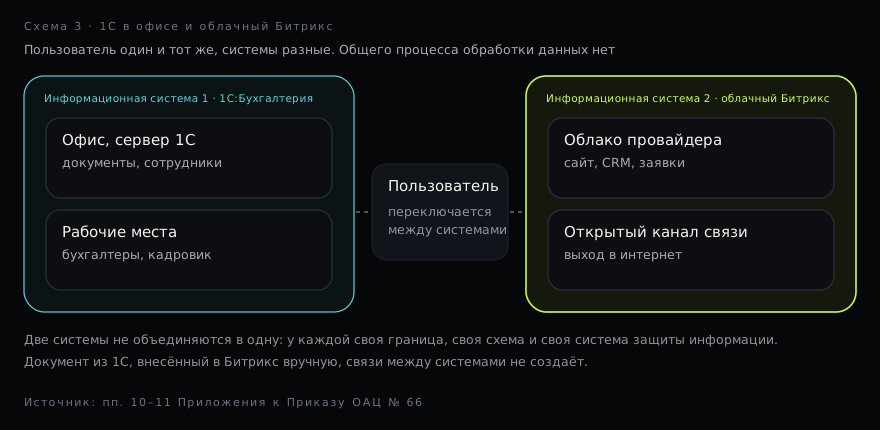
Один и тот же человек может работать то в одной системе, то в другой. Но он не делает их одной системой. У каждой свои активы, свои каналы, своя схема и своя система защиты информации.
Связь появляется вместе с каналом
Связать системы может синхронизация или API. В этот момент между ними появляется канал, и требования меняются.
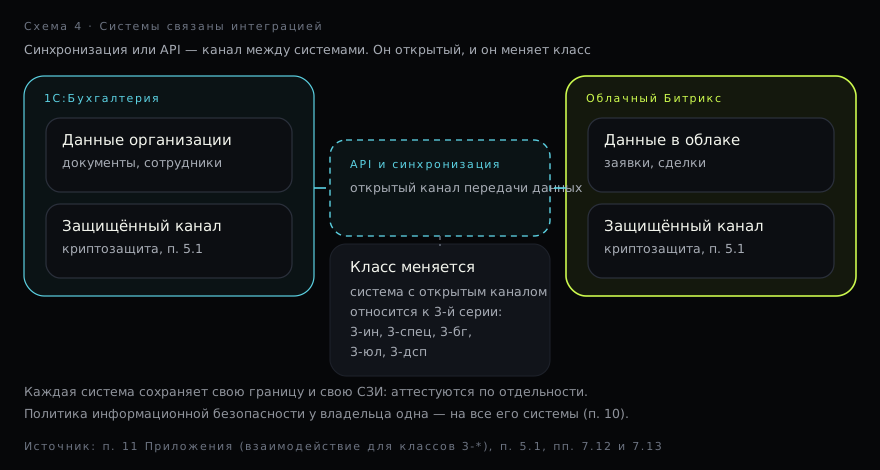
Что меняется по нормам:
- Криптографическая защита. Открытый канал передачи данных требует обеспечения конфиденциальности и контроля целостности информации при передаче (п. 5.1 Приложения к Приказу ОАЦ № 66).
- Экранирование и защита от вторжений. Информационное взаимодействие внутреннее и внешнее требует межсетевого экранирования по протоколам сетевого и транспортного уровней (п. 7.12) и обнаружения и предотвращения вторжений (п. 7.13).
- Класс системы. Система, подключённая к открытым каналам передачи данных, относится к 3-й серии типовых ИС: 3-ин, 3-спец, 3-бг, 3-юл, 3-дсп. Неподключённые системы относятся к 4-й серии с теми же обозначениями.
Границы при этом не сливаются. У каждой системы своя схема и своя аттестация. Для классов 3-й серии взаимодействие с любыми ИС прямо допускается (п. 11 Приложения).
Ручной перенос не создаёт интеграции
Данные, которые человек переносит из одной системы в другую вручную, не создают канала между системами.
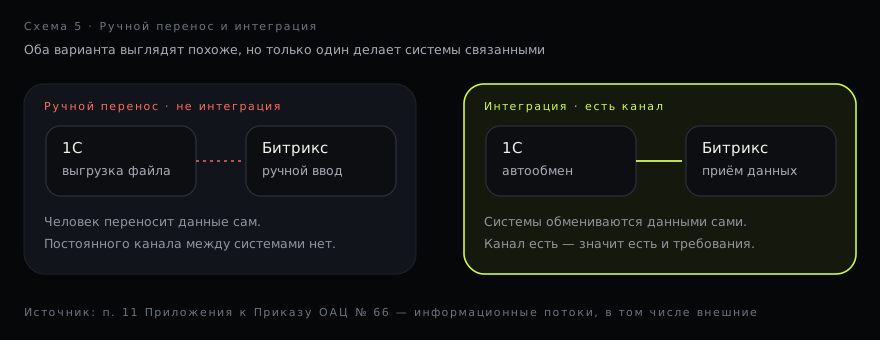
Если обмен автоматический, между системами идёт информационный поток. Если перенос делает человек, он работает с двумя системами по очереди, канала между ними нет.
Одна политика на несколько систем
Если у вас несколько информационных систем, политика информационной безопасности у вас одна. В Приказе ОАЦ № 66 сказано прямо: при наличии у одного собственника нескольких информационных систем разрабатывается и утверждается единая политика информационной безопасности (п. 10 Приложения).
Единой может быть и система защиты информации, законодательство это допускает. Схемы и аттестация при этом остаются отдельными: на каждую систему своя.
Вопросы и ответы
Один сотрудник на одном компьютере работает в облачном Битриксе и локальной 1С. Это одна информационная система?
Нет. Даже если один человек на одном ПК переключается между двумя программами, системы остаются разными: у каждой свои данные, своё приложение и свои границы. Ручной перенос данных между ними не создаёт автоматического обмена, системы не объединяются. Такой случай показан на схеме 3.
У меня сайт на облачном хостинге (например, Битрикс в облаке). Где граница моей системы и что аттестовать?
Границу вашей системы образуют данные, приложение (конфигурация Битрикс), учётные записи и каналы доступа, которые вы контролируете. Физические серверы и сеть провайдера относятся к его инфраструктуре: за неё отвечает провайдер, обязанности по защите у него тоже свои. Аттестовать нужно свою систему: приложение и данные. Чужие серверы не отменяют вашу систему: она там, где ваши данные и ваши программы.
Система работает только внутри офиса, без интернета. Это лучше?
Класс зависит не только от этого. Нужно понять, какие данные обрабатываются и есть ли подключение к открытым каналам передачи данных. Система без подключения к открытым каналам относится к 4-й серии, с подключением к 3-й.
Нужно ли что-то делать, если я только проектирую систему?
Да. Схемы с физическими и логическими границами разрабатываются при создании системы защиты информации, на этапе проектирования документы утверждает собственник (владелец) системы.
Что сделать дальше
Определите границы по четырём вопросам выше, затем перейдите к следующему шагу: узнайте, какой класс получит ваша система и нужна ли аттестация.
Определите класс ИС за 10 минут
Пройдите опросник и получите класс системы, вывод по аттестации и пояснения по нормам.
Пройти калькуляторВажно: текст и расчёты носят информационный характер: они помогают сориентироваться в требованиях, но не заменяют работу специалиста и не являются официальным аудитом.
Нормативные документы
- Указ Президента Республики Беларусь от 16 апреля 2013 г. № 196 «О некоторых мерах по совершенствованию защиты информации» (в редакции Указа Президента Республики Беларусь от 9 декабря 2019 г. № 449)
- Указ Президента Республики Беларусь от 9 декабря 2019 г. № 449 «О совершенствовании государственного регулирования в области защиты информации»
- Приказ Оперативно-аналитического центра при Президенте Республики Беларусь от 20 февраля 2020 г. № 66 «О мерах по реализации Указа Президента Республики Беларусь от 9 декабря 2019 г. № 449» (с изменениями и дополнениями от 10 декабря 2024 г.)
- Закон Республики Беларусь от 10 ноября 2008 г. № 455-З «Об информации, информатизации и защите информации»
- Закон Республики Беларусь от 7 мая 2021 г. № 99-З «О защите персональных данных»